Intel încheie programul său Bug Bounty de 100.000 de dolari
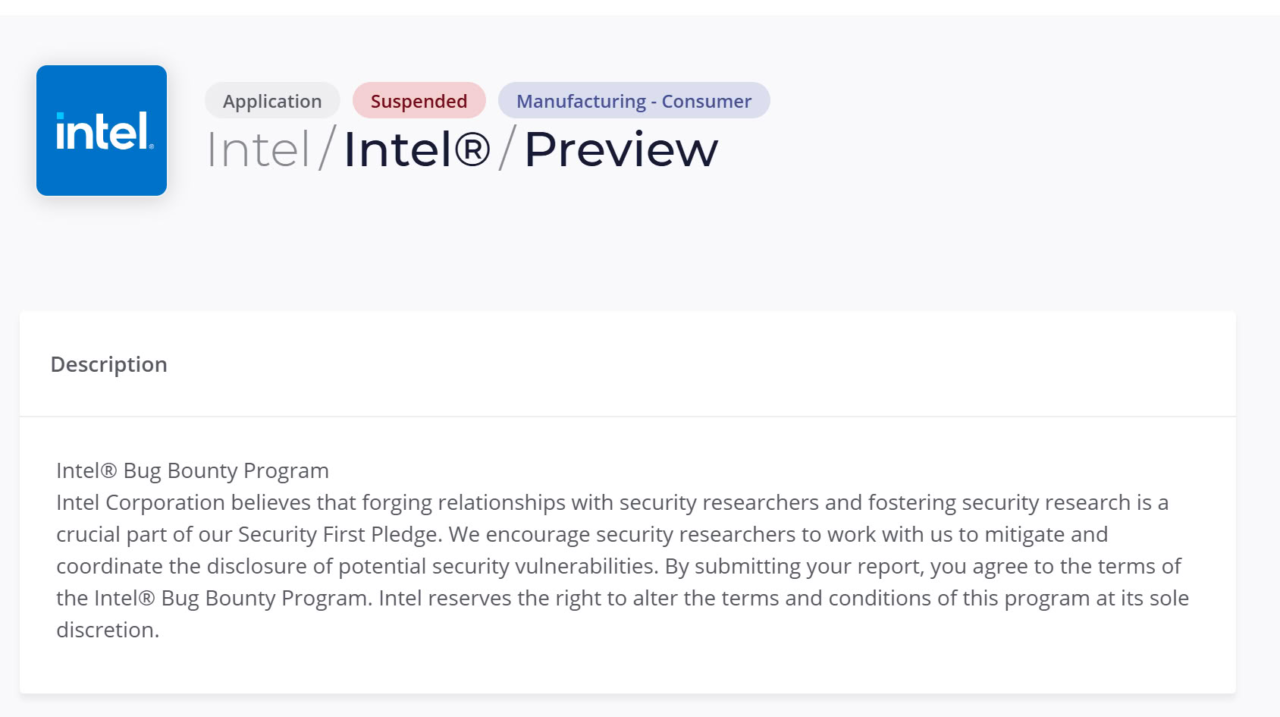
Intel a suspendat oficial programul său Bug Bounty, care oferea cercetătorilor în domeniul securității recompense financiare pentru identificarea și raportarea vulnerabilităților de securitate. Programul este acum marcat ca fiind suspendat pe platforma Intigriti, însă Intel nu a oferit o explicație detaliată pentru această decizie. Anterior, Intel organiza o serie de recompense pentru cei care descopereau erori și vulnerabilități, acestea fiind împărțite în patru niveluri. În primul nivel, recompensa maximă era de 5.000 de dolari; nivelul doi oferea 10.000 de dolari; nivelul trei oferea 30.000 de dolari; iar cele mai grave vulnerabilități din nivelul patru puteau fi recompensate cu până la 100.000 de dolari. Nivelul patru era destinat dezvăluirii unor vulnerabilități majore, precum Spectre sau Meltdown, care au reprezentat probleme semnificative de securitate în urmă cu câțiva ani.
Deși Intel nu a explicat motivul pentru care a suspendat programul Bug Bounty, un motiv posibil este faptul că tehnologiile moderne sunt suficient de avansate pentru a explora, identifica și raporta potențiale vulnerabilități. De exemplu, inteligența artificială poate analiza straturile moderne de protecție ale software-ului și hardware-ului, poate identifica potențiale puncte slabe și poate dezvolta rapid o soluție pentru remedierea acestora. Instrumentele interne ale Intel utilizează probabil diverse sisteme de inteligență artificială pentru a descoperi noi modalități de exploatare a sistemelor Intel și, simultan, pentru a le remedia înainte ca cineva să poată profita de aceste vulnerabilități.
După cum își pot aminti unii cititori, sistemele de operare moderne precum Windows 11 sunt atât de expuse la erori și probleme descoperite de instrumentele bazate pe inteligență artificială, încât Microsoft a lansat aproape 1.000 de patch-uri pentru vulnerabilități într-o singură actualizare lunară. Acest lucru sugerează că sistemul de operare funcționează acum pornind de la presupunerea că nucleul (kernel-ul) său ar putea fi compromis, ceea ce a dus la introducerea unor noi straturi de securitate, precum Virtualization-based Security (VBS). VBS utilizează virtualizarea hardware pentru a crea hipervizoare Windows care alocă medii virtuale izolate și ascund mecanismele de control ale kernel-ului. Prin urmare, este probabil ca Intel să utilizeze instrumente care identifică aceste probleme cu ajutorul inteligenței artificiale, iar programele tradiționale de tip Bug Bounty să nu mai fie la fel de eficiente, deoarece mașinile pot realiza aceste operațiuni mai eficient.
About The Author
